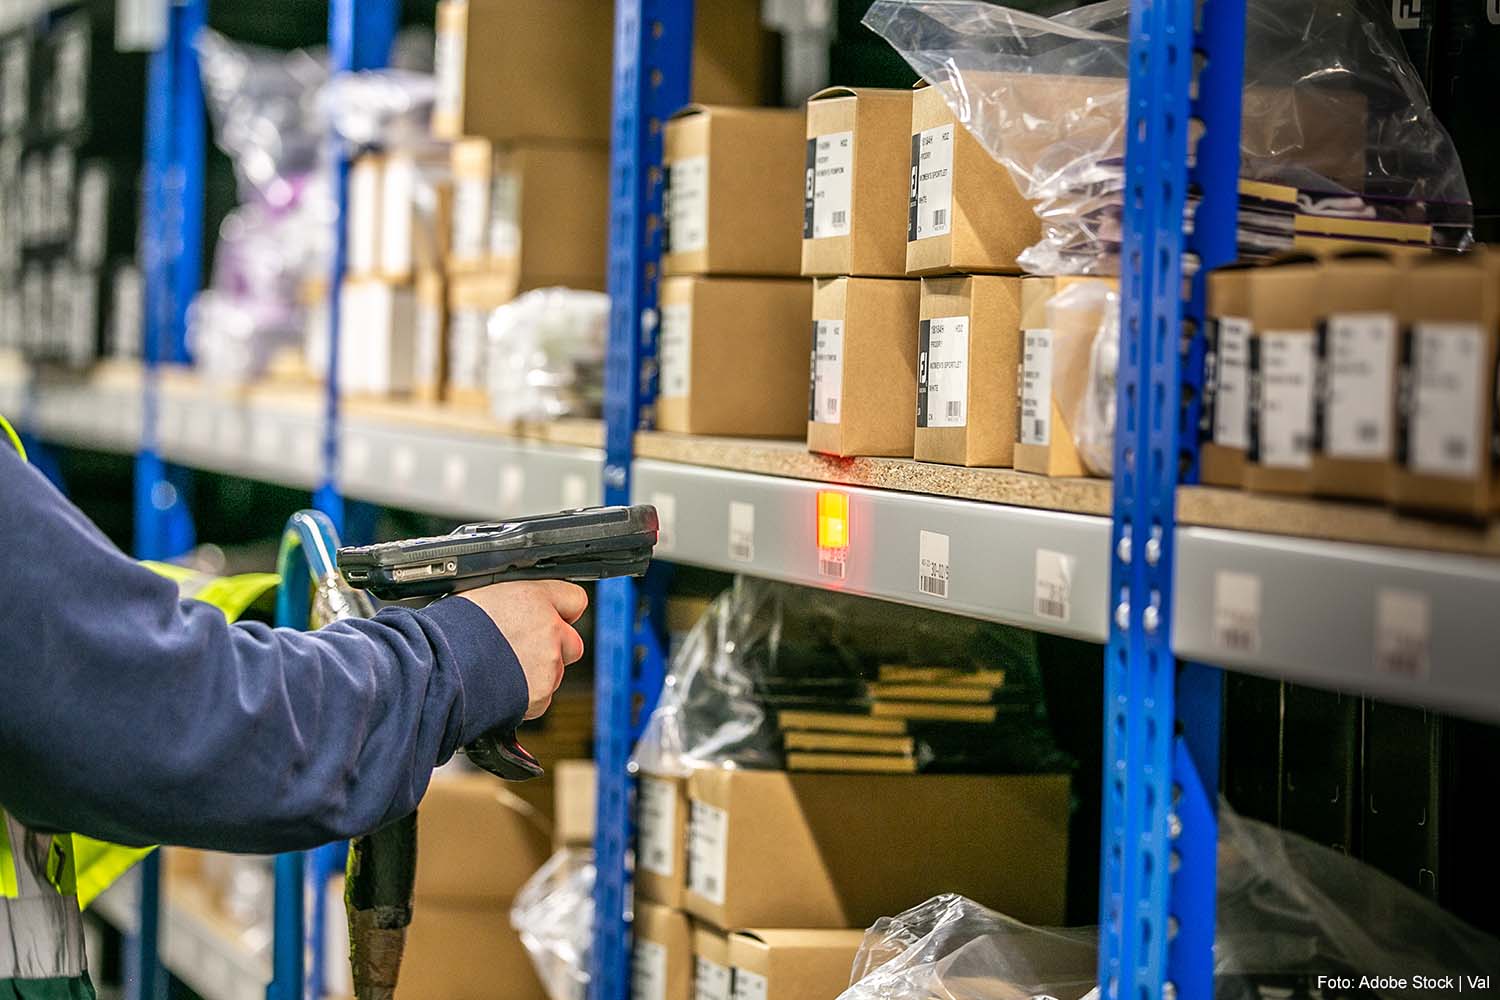
JOHANNESBURG – Cybersecuritybedrijf Kaspersky heeft kwetsbaarheden ontdekt in een veelgebruikt model draadloze barcodescanner, waardoor cybercriminelen mogelijk toegang kunnen krijgen tot computers en bedrijfssystemen in magazijnen. De kwetsbaarheden kunnen volgens de onderzoekers een bedreiging vormen voor logistieke bedrijven, distributiecentra en de detailhandel.
De bevindingen werden dinsdag 20 oktober gepresenteerd tijdens de Security Analyst Summit 2026 op Bali. De ontdekking maakt deel uit van een uitgebreid beveiligingsonderzoek naar de digitale infrastructuur van magazijnen.
Volgens Kaspersky zijn moderne magazijnen uitgegroeid tot complexe digitale omgevingen waarin uiteenlopende apparaten en systemen met elkaar communiceren. Nu de wereldwijde e-commerceverkopen sinds 2019 bijna zijn verdubbeld tot meer dan 6 biljoen dollar, kunnen verstoringen in de logistieke keten grote financiële schade en reputatieschade veroorzaken.
Geen authenticatie tussen scanner en basisstation
Tijdens het onderzoek ontdekten beveiligingsexperts een nieuwe aanvalsmogelijkheid bij een barcodescannermodel van een grote fabrikant. Dergelijke scanners worden op grote schaal gebruikt in magazijnen, distributiecentra, winkels en andere sectoren.
Bij een gebruikelijke opstelling communiceren draadloze handscanners met een basisstation, dat op zijn beurt is aangesloten op een computer of ander bedrijfssysteem.
Het belangrijkste beveiligingsprobleem is volgens Kaspersky dat er geen authenticatie plaatsvindt tussen de scanner en het basisstation. Daardoor kan een aanvaller binnen het bereik van de draadloze verbinding mogelijk opdrachten naar het aangesloten systeem sturen.
De onderzoekers ontdekten dat via de draadloze verbinding toetsaanslagen kunnen worden geïnjecteerd. Daarmee kunnen onder bepaalde omstandigheden ongeautoriseerde opdrachten worden uitgevoerd op een aangesloten computer, zonder dat de gebruiker daarvoor iets hoeft te doen.
Aanval via Bluetooth
Kaspersky beschrijft een hypothetisch aanvalsscenario waarbij een magazijnmedewerker gewoon zijn dagelijkse werkzaamheden uitvoert met een draadloze barcodescanner.
Een aanvaller kan ondertussen het Bluetooth-adres van het basisstation achterhalen, bijvoorbeeld door Bluetooth-verkeer passief af te luisteren.
Vervolgens kan de aanvaller via de Bluetooth-verbinding schadelijke gegevens naar het basisstation sturen. Daarbij worden toetsaanslagen nagebootst, die door het basisstation worden doorgestuurd naar de aangesloten computer.
Die computer kan de ontvangen toetsaanslagen interpreteren als legitieme invoer van een gebruiker. Hierdoor kunnen mogelijk opdrachten worden uitgevoerd waarvoor geen toestemming is gegeven.
Volgens Kaspersky is dit aanvalspatroon waargenomen bij apparaten van meerdere leveranciers.
Toegang tot kritieke magazijnsystemen
Wanneer een aanvaller op deze manier toegang krijgt tot een computer binnen het magazijnnetwerk, kan dat een eerste stap zijn naar andere bedrijfskritische systemen.
De barcodescanner fungeert daarbij uitsluitend als toegangspunt. Het grotere risico ontstaat doordat de aangesloten computer onderdeel is van de operationele omgeving en verbindingen kan hebben met andere belangrijke systemen.
De onderzoekers waarschuwen dat dergelijke aanvalsmethoden niet alleen risico’s opleveren voor magazijnen, maar ook voor de detailhandel en andere sectoren waarin draadloze scanners worden gebruikt.
Kaspersky vermoedt bovendien dat vergelijkbare aanvalsscenario’s mogelijk zijn bij andere magazijnapparatuur, zoals draagbare dataterminals en thermische printers.
Via dergelijke apparaten zouden aanvallers mogelijk ook toegang kunnen krijgen tot Warehouse Management Systems (WMS), waarmee onder meer voorraadbeheer en goederenstromen worden aangestuurd.
Cybersecurity op alle niveaus noodzakelijk
Volgens Sergey Sidorov, hoofd Industrial Security Services bij Kaspersky, maakt de toenemende digitalisering van logistieke processen bedrijven kwetsbaar voor aanvallen via apparaten die op het eerste gezicht weinig risico lijken te vormen.
“De moderne detailhandel en logistiek zijn sterk gedigitaliseerd, van bedrijfsbrede beheersystemen tot ieder apparaat dat medewerkers in handen hebben”, aldus Sidorov.
Volgens hem betekent die verregaande verbondenheid dat technologie op ieder niveau een toegangspunt voor een cyberaanval kan vormen. Zelfs één barcodescanner kan volgens de onderzoekers voldoende zijn om een aanval op een groter digitaal systeem mogelijk te maken.
Sidorov benadrukt daarom dat magazijnbedrijven en de bredere detailhandel cybersecurity op alle niveaus van hun bedrijfsvoering prioriteit moeten geven.
Maatregelen voor logistieke bedrijven
Om de beveiliging van magazijnomgevingen te verbeteren, adviseert Kaspersky bedrijven om nieuwe apparaten te controleren voordat deze verbinding mogen maken met het netwerk.
Ook moeten ongebruikte Bluetooth-interfaces worden uitgeschakeld en moeten sterke authenticatiemechanismen worden toegepast.
Daarnaast adviseren de onderzoekers om magazijnnetwerken op te delen in afzonderlijke segmenten, zodat alleen noodzakelijke verbindingen tussen systemen mogelijk zijn.
Beveiligingsupdates voor apparaten en Warehouse Management Systems moeten zo snel mogelijk worden geïnstalleerd. Ook moeten gebruikersaccounts uitsluitend beschikken over de toegangsrechten die voor hun werkzaamheden noodzakelijk zijn.
Verder raadt Kaspersky aan regelmatig uitgebreide beveiligingstests uit te voeren. Daarbij moeten ook aanvalsscenario’s worden onderzocht waarbij personen met geldige toegangsgegevens betrokken zijn.
Onderzoek naar digitale magazijnomgeving
Kaspersky biedt met zijn ICS Security Assessment beveiligingsonderzoeken aan voor industriële omgevingen. Daarbij worden onder meer kwetsbaarheden in industriële besturingssystemen, operationele technologie en netwerkapparatuur onderzocht.
Ook worden configuraties en mogelijke toegangsroutes beoordeeld om beveiligingsrisico’s in kaart te brengen. Volgens het bedrijf kunnen dergelijke onderzoeken op locatie worden uitgevoerd zonder de bedrijfsvoering te verstoren.
Daarnaast biedt Kaspersky met Industrial Cyber Security (KICS) een beveiligingsplatform voor industriële organisaties, waaronder logistieke bedrijven. Dit platform is bedoeld om meer inzicht te krijgen in de digitale infrastructuur en de beveiliging te versterken zonder de beschikbaarheid van systemen in gevaar te brengen.
Het volledige beveiligingsonderzoek naar de digitale magazijnomgeving is gepubliceerd op Securelist.com.